00:12Hola, hola, hola a todos
00:24Bueno, continuando con nuestros videos de nuestro challenge de CSOPS, vamos a realizar este laboratorio que es una continuación del video anterior, Introducción Amazon Cloudform, eh, donde vamos a desplegar una aplicación a través de Cloud Formation, pero en este caso vamos a desplegar una aplicación de tres capas, ¿listo? En nuestro video pasado, Introducción a Amazon Cloud Formation, hicimos un ejercicio muy sencillo a través de una plantilla donde desplegamos un solo servidor
00:36En este caso, pues ya vamos a complejizar un poco más la arquitectura que vamos a Desplegar a través de infraestructura como código, que es el servicio, eh, que nos permite hacer Amazon Cloud Formation, y vamos a desplegar ya una arquitectura más grande, más compleja, que se llama arquitectura de tres capas, ¿listo? ¿Por qué le llamamos arquitectura de tres capas? Vamos a ver un poco, eh, acá una documentación de AWS
01:15Normalmente, eh, arquitectura de tres capas se le llama a las arquitecturas que nos permiten dividir en tres capas o en tres partes nuestras aplicaciones: una capa de presentación, una capa de aplicación y una capa de datos, ¿listo? De acuerdo a la documentación de
01:28AWS, más o menos, eh, tendríamos una arquitectura de este sentido, donde tendríamos unos componentes que nos van a representar nuestra capa de presentación, otros componentes después que son nuestra capa de aplicación o la capa de la lógica del negocio, y al final vamos a tener una capa de datos, ¿listo? Esto es lo que se conoce como arquitecturas en tres capas o arquitecturas de tres capas, ¿listo? Eh, bueno, aquí yo les voy a dejar abajo en las descripciones de los videos eh este link para que puedan documentarse, leer un poquito más, pero pues vamos a aprovechar y pasamos a nuestro
01:50Laboratorio
02:11No me voy a detener en cosas particulares de Cloud Formation, porque como les decía, ya el video anterior es introducción a Cloud Formation, donde explicamos qué era una plantilla, cuáles eran sus componentes
02:33Entonces ahora nos vamos a enfocar es a desplegar, y vamos a hacer uno que otro ejercicio, y les voy a ir explicando unos conceptos que son super importantes que lo tengan claros para el examen
02:46Entonces, nos vamos a nuestra consola de AWS, vamos a desplegar Cloud Formation, nos vamos a crear un stack, y eh, dentro de crear un stack, vamos a, vamos a eh, decir que es a través de un template
03:11Vamos a especificar que nuestro template está en Amazon S3, como lo hicimos en nuestro primer ejercicio, y aquí vamos a buscar nuestra URL de ese template
03:18Recuerden que en el ejercicio pasado creamos un bucket que se llama Cloud Formation Web Server
03:30Aquí está nuestro archivito Jason del laboratorio pasado, y ahora ya tenemos cargado este laboratorio Jason que se llama Multitide WFIX
03:34Listo
03:39Entonces, este es el que vamos a cargar para este laboratorio
03:44Entramos al objeto, copiamos la URL del objeto y la traemos acá a este campo donde nos la están solicitando
03:52Recuerden que yo tengo la opción de Ver en el Infrastructure Composer
03:59Vamos a abrirlo acá en otra ventanita para mostrarles cómo eh se ve esta arquitectura en el composer
04:08Recuerden que composer es otra alternativa, una herramienta que tenemos para crear nuestra arquitectura a través de Cloud Formation, pero ya más visual, arrastrando componentes, ¿listo? Entonces, ¿qué nos trae este nuevo archivito Jason? Nuestra plantilla, un bocket de S3, una instancia para la aplicación web y una base de datos eh para nuestra capa de datos
04:32Entonces, aquí tenemos una capa de presentación, una capa de aplicación, una capa de datos y
04:38Tenemos también, eh, obviamente un bucket S3 que nos va a permitir, eh, tener información o guardar archivos sin ningún problema
04:53¿Listo? Eh, esto lo van a requerir estas capas de tres, de tres, este, estas aplicaciones, estas arquitecturas de tres capas, se requieren normalmente, es una buena forma
05:04Las buenas prácticas indican que así se deben crear las aplicaciones para poder tener todo segmentado
05:10¿Listo? Eh, hagan de cuenta que ustedes trabajan en una empresa, eh, donde están construyendo una aplicación web que le exigen, eh, que sea de tres capas
05:16Es una arquitectura modular
05:21Con esto facilitan el Despliegue para entornos de desarrollo, pruebas y producción
05:26Listo
05:30El objetivo de trabajar con AWS o Amazon Cloud Formation es automatizar completamente la creación de las infraestructuras
05:34Eh, les va a permitir que se vuelva, eh, una arquitectura repetible sin tener esos errores humanos, porque ustedes la crean una vez y la pueden desplegar muchas veces
05:46Esto son arquitecturas replicables, ¿listo? Y la pueden replicar fácilmente en distintos ambientes
05:53Entonces, yo puedo diseñar mi arquitectura y replicar esta arquitectura a través de mi template en ambientes de desarrollo, en
06:00Ambientes de calidad, en ambientes de producción fácilmente, solo dándole un clic
06:08Entonces, toda esa carga operativa se la quitamos a los desarrolladores y ellos se pueden enfocar en la aplicación, que es lo que genera valor
06:14¿Listo? Entonces, aquí está a través del composer
06:19Vámonos otra vez acá a nuestra ventanita
06:24Voy a darle next, y aquí me va a pedir una información
06:29Vamos a analizar un poquito, eh, más a fondo nuestro template
06:38Entonces, voy a ir aquí a mi Visual Studio donde yo tengo el template
06:47Miren que se llama Multitier Web Fix, y como ya hablábamos en la introducción, hay un nombre, una Versión, está la descripción, arquitectura multitier, y vienen varios campos que son unos obligatorios y otros no tanto
06:56Recuerden que hablábamos que ustedes pueden generar una plantilla válida solo con los campos de recursos, son los únicos que son obligatorios, ¿listo?, el campo de recursos
07:07Los demás son opcionales
07:11Entre esos están los parámetros
07:15Los parámetros se utilizan para nosotros pedirle al usuario que digite una información que necesitamos
07:20Entonces, cuando comienza a desplegarse la pila, esto va a capturar una información del usuario
07:26Entonces, ¿qué estamos pidiendo en ¿Estos parámetros? Un parámetro que se llama KeyName, que es donde nos va a dar el nombre de la Key Pair para nuestra instancia
07:32Mismo acá, descripción, un parámetro que se llama DBName, que es donde nos va a dar el nombre de la base de datos, y por default le ponemos web DB
07:39O sea, que nosotros en ese formulario, en esa información, podemos dejar parámetros por default para que el usuario no tenga necesidad de digitar
07:54En este caso, en el parámetro default dejamos ese nombre, web DB, pero sin embargo el formulario se lo va a pedir al usuario
08:00Tenemos un parámetro que se llama DBUser, que es donde el usuario, eh, Nos van a poner el nombre del usuario
08:06También tiene un campo por default que se llama admin
08:12Tenemos un parámetro que se llama DB password, que es la contraseña de esa base de datos
08:16Le vamos a pedir al usuario la contraseña de la base de datos
08:20Le estamos diciendo, no eco true
08:24Este es un parámetro que les permite no mostrar lo que el usuario digita
08:27Ya lo vamos a ver ahorita cuando estemos eh diligenciando este formulario dentro de nuestro Cloud Formation
08:31Y aquí le estamos diciendo que la longitud mínima debe ser de ocho caracteres
08:37Tenemos un parámetro que se llama bucket name, que le estamos diciendo al usuario, "deme que usted quiere que creemos", ¿listo? Y vienen los recursos
08:44Entonces, en los recursos yo estoy desplegando, como pueden ver, un bucket de S3 y el nombre, miren que el nombre yo lo traigo referenciado, bucket name, yo lo traigo referenciado del parámetro bucket name que tenemos acá arriba, ¿listo? O sea, lo que el usuario nos digite es lo que nos va a traer
09:02Acá tenemos otro recurso que es el Security Group, que nos va a permitir tráfico puerto 22 desde cualquier origen y puerto 80 desde cualquier origen
09:11Recuerden, Puerto 22 SSH, puerto 80 HTTP, listo
09:20Tenemos también un Recurso que va a ser una instancia que llamamos web instance, que va a ser un tipo instancia T3 Micro, el tipo de la instancia
09:29Va a traer referenciado el key name o el keyer que lo digitamos acá arriba
09:36Recuerden que acá está, por acá, por acá es el primer parámetro que digitamos, ¿listo? Y aparte de eso, va a enlazar un Security Group que se llama Web App Security Group, ¿listo?, que es el Security Group que creamos acá, Web Security Group, ¿listo? ¿Qué más tenemos por acá? Tenemos nuestra ID de la imagen
09:58A mí recuerden que cuando nosotros trabajamos por infraestructura como código y estamos
10:05Replicando las arquitecturas, debemos validar que en la región en la que estamos se encuentra la AMI que nosotros tenemos en nuestro código, ¿listo? Le estamos pasando a esa instancia también un user data, que es donde nosotros ponemos el script o esas actividades, esos pasos que queremos que se ejecuten automáticamente cuando se inicia la instancia
10:30Aquí, ¿qué le estamos diciendo? Le estamos diciendo primero, pues, que nos actualice todos los paquetes que tiene instalada la instancia
10:36Segundo, con el install le estamos diciendo que nos instale HTTPD, que es nuestro servidor Apache, que nos Instale PHP y que nos instale MySQL PHP
10:50Listo, reiniciamos nuestro servicio, activamos nuestro servicio y creamos un index html con un mensajito que dice "servidor Apache funcionando en Amazon Linux 2023"
10:57Esto es para que nuestra página web nos muestre alguna información
11:04Esto es una prueba
11:10¿Listo? Entonces, con eso ya tenemos nuestro recurso instancia
11:16Miren todos los eh parámetros, objetos que le estamos pasando en la creación del recurso de instancia
11:22Hagan de cuenta que ustedes están creando esa instancia en consola y vayan visibilizando, visualizando qué parámetros tienen que
11:29Ir poniendo y, asimismo, cuando ustedes estén escribiendo su código, que recuerden que CloudFormation acepta o YAML o JSON, cuando estén escribiendo su código en alguno de estos dos lenguajes, pongan esos parámetros
11:37Listo
11:44Tenemos aquí una base de datos también como recurso que va a ser una base de datos RDS que va a traerse la referencia al nombre
11:52Va a tener 20 GB de almacenamiento, va a ser de la clase db.t3.micro
11:59El motor de esa base de datos va a ser MySQL y va a traerse el DB user, que es el nombre que nosotros le pusimos al usuario
12:11Aparte de eso, va a tener un master user password, que es el Password que nosotros le creamos, y va a tener otros parámetros que vamos a configurar, ¿listo? Como el Security Group, aquí lo pueden ver
12:24Eh, si es público desde eh que si tiene acceso público, aquí le ponemos el true
12:33Periodo de retención cero
12:42Eh, miren este valor porque nos va a servir para hacer un ejercicio de un concepto nuevo que quiero que ustedes también eh aprendan o conozcan porque pueden salir preguntas en el examen de esto
12:50Entonces, aquí yo le estoy configurando a través de código un periodo de retención de backups de cero, es decir, no me va a retener por algún tiempo determinado mis
13:04Backups, ¿listo? Y protección de delete false, ¿listo? Entonces, eh, recuerden esto, periodo de retención cero, listo
13:10Aparte de eso, había otro componente en la plantilla que son las outputs o las salidas
13:16Eh, es lo que al desplegarse ese stack me va a votar o le va a votar al usuario, le va a mostrar
13:23Entonces, ¿qué va a hacer? Le va a mostrar la IP pública de la instancia, le va a mostrar la URL de ese servidor web y le va a votar el nombre del bucket que creamos, ¿listo? Entonces, estamos eh configurando por código que nos dé esos tres valores al desplegar el stack, la IP pública, la URL del servidor
13:44Web y el bucket, el nombre del bucket S3
13:50¿Listo? Entonces, con eso ya repasamos nuestra plantillita, que es la que tenemos acá en nuestro Cloud Formation
13:55Entonces, vamos a continuar
14:01Recuerden que solo le dimos la URL de nuestro objeto, que es la plantilla, y aquí ya nos pasó a pedirnos esa información que nosotros colocamos en nuestro código como parámetros
14:08Entonces, miren que primero aquí me está pidiendo eh el nombre del stack
14:13Voy a ponerle eh webup multicapas
14:19¿Listo? Entonces, aquí en parámetros son todos los que yo le puse en el código
14:27Entonces, mire, bucket name
14:36Voy a ponerle eh un nombre
14:44De de bucket, voy a ponerle el mismo de nuestra pila multicapas, y recuerden que como los nombres de los buckets deben ser únicos, normalmente yo le adiciono unos números que tienen que ver con la fecha, eh, en la que se, en la que estoy desplegando, construyendo ese, eh, componente, ¿listo?, para que se me diferencie a nivel global
14:53Recuerden que los buckets, eh, los nombres de los buckets no tienen mayúsculas, solo se permite, eh, minúsculas, guiones y números
14:58Ahora me dice el nombre de la base de datos
15:03Por default, él me dice, dejémosle web app db
15:08Lo podemos hacer sin ningún problema
15:13Vamos a dejar ese
15:18Nombre, podemos poner cualquier nombre, el DB password
15:23Miren que, eh, este web app DB, recuerden que estos son los campos que yo le ponía el parámetro default y le ponía un valor, el DB password
15:29Vamos a ponerle un password y miren que no me muestra lo que estoy escribiendo
15:34Diferente es, vamos a borrar acá, por ejemplo, en este campo que yo voy a escribir
15:41Miren que se ve lo que yo escribo, ¿listo? En el campo de DB password, como le puse un parámetro que, eh, lo que hacía era no permitirme, eh, mostrar lo que yo digito
15:58Vamos a volver a recordar ese campo que está acá en recursos, recursos, recursos, webcen name
16:05Debord
16:08Miren, no eco igual a true
16:11Listo
16:14Este parámetro no eco igual a true es el que permite que no me visualice lo que el usuario dijiste
16:17Debe user por default admin, que fue la recomendada, y me está pidiendo un kiname
16:22Vamos a colocar este y le damos nets
16:33Listo
16:44Aquí voy a crear unos tags para que miremos cómo se crean estos tag, el nombre, el key, proyecto, y aquí le voy a dar web app multicapas
16:52Voy a agregar otro nuevo tag donde le voy a decir environment como key valor
17:01Voy a decir que esto va a ser desarrollo, porque primero voy a probar mi aplicación y después ya la voy a desplegar en los otros
17:09Ambientes, y voy a dejarle un tag que yo siempre le coloco para saber cómo se me desplegó esos componentes, y este le voy a decir Cloud Formation
17:17Listo
17:24Si yo utilizo Terraform, normalmente aquí le pongo deployment Terraform, si lo hago manual le pongo manual, etcétera
17:31Entonces vamos a crear esos tres tag y podemos dejar lo demás así
17:35Le damos en next
17:38Aquí nos da un review de todo lo que hicimos
17:42Miren la información de parámetros que creamos, dónde está nuestro template, el nombre, la descripción
17:49Aquí es arquitectura multitier con ISIT, RDS y S3 usando Amazon Linux 2023
17:54Listo, que ya eso lo Revisamos en nuestra plantillita a través de Visual Studio, eh, los tag que se crearon: deployment, environment y proyecto, permisos y listo
18:06Con esto le voy a dar submit y él va a comenzar a desplegarnos nuestra arquitectura
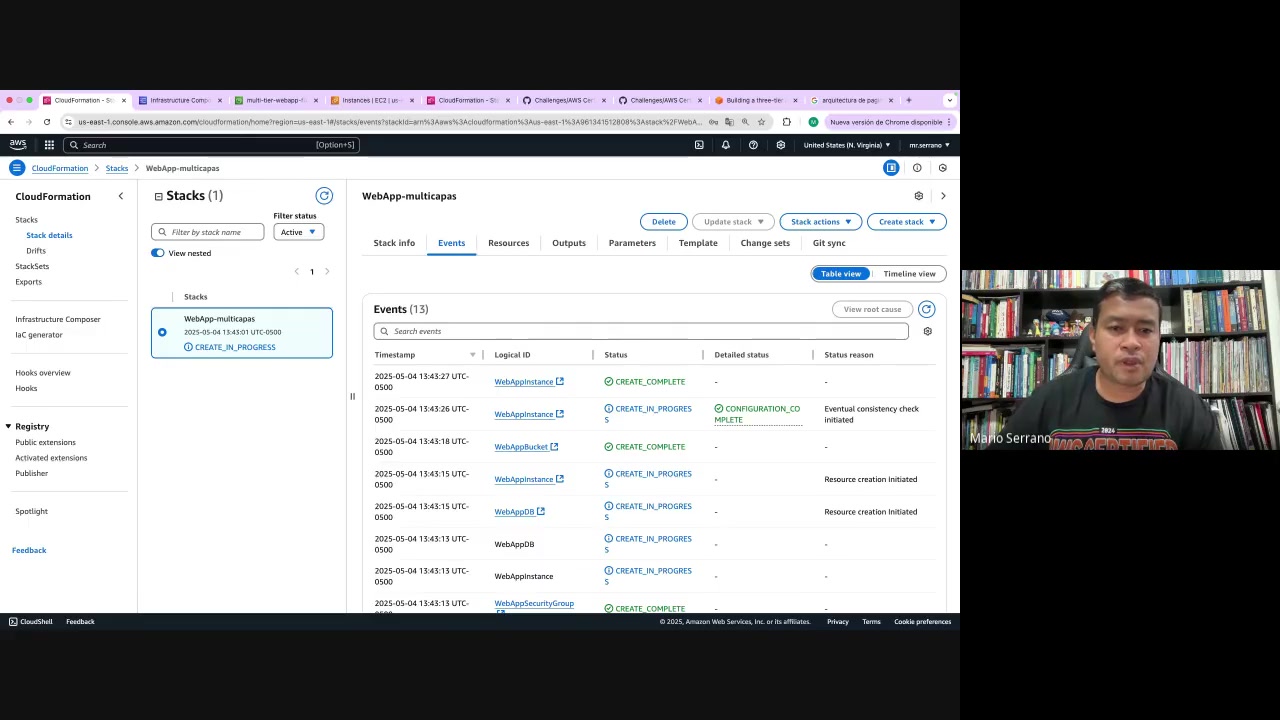
18:17Entonces aquí en events, Cloud Cloud Formation stack, el nombre events, yo puedo ir actualizando y viendo que se está desplegando
18:28Entonces, mire que me va mostrando creación en proceso del de la aplicación, Security Group del Bocket, creación en proceso, Security Group, creación aquí, creación completada, ya me creó el Security Group
18:40Si yo sigo actualizando, él me Va a seguir mostrando cómo va ese proceso, ¿listo? Entonces, mientras despliega aquí, vamos a, bueno, no tengo que esperar a que se me despliegue por lo menos la base de datos, pero les quiero mostrar algo
19:01Em, dentro de, dentro de Cloud Formation y todo lo que es infraestructura como código, nosotros vamos a ver algo que se llama drift
19:14¿Y qué es drift? Drift es lo que no coincide entre lo que Cloud Formation conoce y lo que está desplegado, ¿listo? Es decir, yo despliego una pila, despliego mi aplicación y manualmente yo agrego cosas o cambio cosas, ahí hay un drift, ¿listo?, es lo que no concuerda
19:34Entre lo que se hizo por IAC y lo que, eh, está, digamos, eh, desplegado, eh, Cloud Formation nos permite detectar esos drift
19:45Entonces, lo que yo quiero es desplegar esta arquitectura, hacer un cambio manual y mostrarles cómo Cloud Formation, o cómo ustedes pueden a través de Cloud Formation, de la consola de Cloud Formation, detectar esos drift
19:52¿Listo? Entonces voy a esperar que me termine de desplegar toda la arquitectura
19:58Todavía hay unos pasos en procesos, por lo menos el bucket ya me lo creó
20:05Entonces vamos a ir revisando lo que va creando
20:08Eh, si tú, eh, no, perdón
20:12Bueno, si tú sí, vamos a revisar
20:16Nuestra instancia, pero ya yo tengo una pestaña acá de EC2
20:19Entonces, vámonos por S3
20:25Vamos a abrir S3
20:32Mientras voy a ver acá en instancias si me la está creando, y miren que aquí ya me creó una instancia T3 micro, que fue lo que nosotros le dijimos en nuestro JSON
20:40Listo, ya la creó, está corriendo y está inicializando sus Hell Checks
20:48¿Qué información podemos ver? Por ejemplo, el Security Group que vimos que crea que creamos, vamos a ver aquí en nuestra plantilla el nombre del Security Group, se llama Web App Security Group y lo enlazamos a nuestra instancia, permitiendo el puerto 22 y el puerto 80
20:55Si
21:02Yo vengo acá a la instancia, voy a security, miro el nombre del Security Group, mírenlo aquí, Weepac Security Group, y miro que tiene habilitado puerto 22 y puerto 80
21:09Listo, eso es super importante que ustedes lo tengan presente y lo puedan ir confirmando
21:15Lo otro, el bocket S3, vamos a mirar
21:20Nosotros le dijimos en nuestra plantilla que el bocket DS3 lo íbamos a llamar bocket DS3
21:25Por acá está DB user, DB password, bocket name
21:29Lo íbamos a llamar eh, ah, ese se lo pasamos en el campo
21:34No recuerdo cómo fue
21:38Ah, el mismo nombre de la aplicación y la fecha de hoy
21:42Vamos a mirar entonces el mismo nombre
21:46Mírenlo acá, webapp multicapas, 0305 2025, y aquí me creó mi bucket con la configuración que yo le dije que me creara
21:55Entonces, vamos a tener nuestro bucket ahí, que es donde podemos guardar información de nuestra aplicación
22:00¿Qué más nos está desplegando? Miremos a ver en CloudFormation
22:07Vamos a actualizar cómo va
22:12Ya nos desplegó la instancia, ya nos desplegó la base de datos y ya nos desplegó todo lo que era el stack
22:19Entonces, miren que ya me cargó, está como lento
22:37RDS
22:42Vamos a ver qué nos carga y vamos a buscar el nombre que le dimos a nuestra base de datos
22:48Eh, no recuerdo cuál fue
22:53Ah, Bueno, aquí en recursos yo puedo ver DB, creo que fue el nombre que le pusimos
23:01Vamos a buscarla acá, envases de datos, y mírenla aquí ya creada
23:08¿Dónde me dice web multicapas web db? Me dice que está en la región tal, que el tamaño es DBT3 micro, que esto se lo pasamos también en nuestro, en nuestra plantilla
23:20Nos dice que el motor es My Sequal, que también lo pasamos en la plantilla
23:26Con esto estamos comprobando de que nos creó nuestra base de datos
23:31Vamos a hacer el cambio rápidamente aquí, porque esto se demora un poquito en verse reflejado para que Cloudformation lo detecte
23:35Yo voy a entrar a la base de
23:39Datos
23:42Voy a buscar aquí a ver, eh, qué cambiamos, qué cambiamos, qué cambiamos
23:47Vamos
23:52Monitoreo, lo sé, en configuración
23:57Y en configuración, ¿qué podemos buscar? Cambiarle, modificar, eh, el motor o la versión del motor no se demora mucho
24:02Vamos a cambiarle almacenamiento, tampoco en la conectividad, tampoco el Security, tampoco
24:15Algo que sea rápido el cambio para, ah, bueno, habíamos dicho que el tiempo de retención, ¿no? Vamos a buscar el tiempo de retención
24:19Mírenlo acá
24:22El tiempo de retención que nosotros desplegamos fue cero, entonces le voy a decir que el tiempo de retención es dos
24:26¿Listo? Para que modifiquemos algo manualmente, y podemos decirle también, no vamos a cambiar nada más
24:40Tiempo de retención, monitoreo, lo authentication, configuración adicional
24:47Eh, no, vamos a dejar así
24:53Yo creo que solo con ese cambio manual ya no lo detecta sin ningún problema
24:57Entonces hacemos ese cambio, le damos continuar
25:02Aquí me va a preguntar que cuándo aplica el cambio, que si lo hace durante la próxima ventana de mantenimiento
25:06Ahorita en configuración, es una fecha de mantenimiento que todas las bases de datos tienen, o aplicar inmediatamente
25:11Yo le voy a decir que lo Aplique inmediatamente
25:16Entonces, él va a comenzar a cambiar esa configuración
25:20Listo
25:23Si yo me voy a Cloud Formation, vamos a ver aquí, le voy a decir eh a mi stack
25:27Yo voy aquí a stack
25:31Aquí en crea que stack eh lo selecciono y aquí en acciones del stack yo le voy a decir eh ver drift
25:34Vamos a ver, y me va a decir que no ha encontrado drift
25:37No, porque no ha chequeado
25:40Miren, no checa
25:43Listo
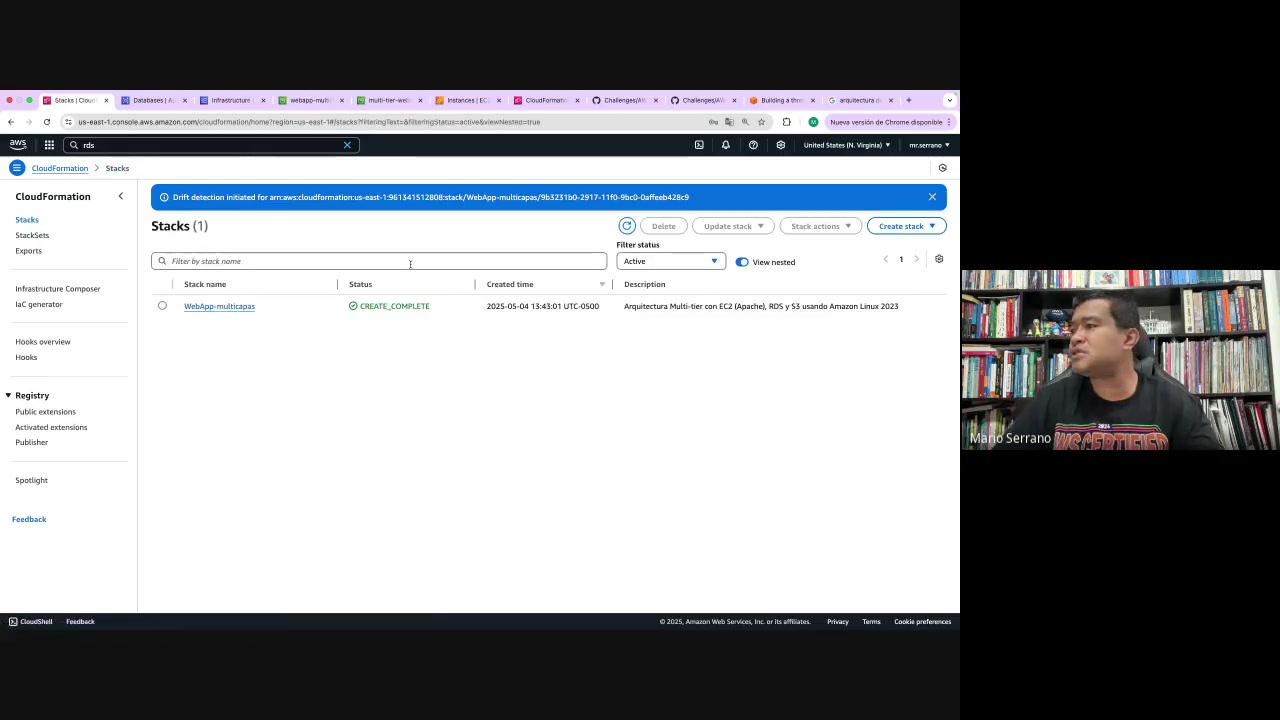
25:46Entonces, yo lo que le voy a decir es, o lo hago acá desde el stack, como lo hicimos ahorita en acciones del stack, detectar drift, o miren que eh yo lo puedo hacer acá al lado izquierdo en drift, detectar drift
25:55Entonces, yo le Voy a decir detectar y él va a comenzar a chequearme en busca de drift
26:04Miren que aquí dice "in sync" y está buscando, eh, eso
26:10Listo
26:16Hay que esperar un momento que él tome los cambios de configuración y lo volvemos a hacer para poder ver qué drift detectó
26:22Entonces, yo voy a volver a entrar acá, voy a decirle que me muestre drift si hay y me dice que no hay drift
26:26Listo
26:31Entonces, mientras hacemos los cambios, sigamos nosotros con nuestro laboratorio
26:35Esto es algo adicional que quería mostrarles para que ustedes supieran qué es drift y se pudieran ubicar, porque en el examen normalmente puede salir alguna
26:39Pregunta sobre Drift
26:43¿Listo? Entonces, desde Cloud Formation, yo puedo detectar Drift, verlos y puedo inclusive, eh, hacer alguna opción
26:47Volvamos entonces a nuestro stack, sigamos revisando
26:54Entonces, en los eventos yo veo que todo mi stack se desplegó bien completamente y en output, recuerden, me da la salida que yo le puse en mi template
27:01Entonces, me está dando la IP pública, me está dando el nombre del bucket S3, mírenlo acá, y me está dando la URL de la aplicación
27:09Vamos a probar que nuestra aplicación quedó bien desplegada
27:17Vamos a abrir navegador, le vamos a dar y miren, servidor Apache
27:25Funcionando en Amazon Linux 2023, era lo que estaba en nuestra plantillita
27:32Miren, en el user data, servidor Apache funcionando en Amazon Linux 2023, ¿listo? Es decir, me instaló un servidor Apache, eh, me instaló PHP, me instaló MySQL y me creó una base de datos, todo superrápido con un solo clic después de haber tenido mi código ya hecho, mi archivito template con el código de la arquitectura que yo quería desplegar, ¿listo? Eh, digamos que esa es nuestra arquitectura, lo que tiene este laboratorio, que es desplegar una arquitectura tres capas, como ya lo vimos eh en la documentación de AWS
28:13Eh, que era una aplicación de tres capas
28:20Verificamos los outputs en nuestro CloudFormation, verificamos que nos entregó la IP pública
28:28Bueno, si yo quiero validar la IP pública, yo me voy a la instancia
28:36Miren, 150 77
28:44Me voy a la instancia, la selecciono, busco aquí en details y miren, 1507 es la IP pública de mi instancia que creó, ¿listo? Recuerden que todos estos laboratorios aplican para la capa gratuita sin ningún problema
28:52Háganlos, analicen que todos les funcionan y después eliminen esos componentes
29:00Ya verificamos que el sitio web nos carga sin ningún problema, que Apache está funcionando, que yo me puedo inclusive conectar a mi instancia
29:08Eh, yo me puedo conectar a mi instancia por SSH, miren, por Instance Connect
29:15Voy a abrir una conexión para probar la conexión a través de el puerto 22 o SSH, y también puedo inclusive verificar que mi eh servidor Apache está funcionando a través de el comando systemctl status httpd
29:40Listo, y miren que aquí me dice que el servicio está arriba, corriendo, ejecutándose sin ningún problema
29:46Listo
29:52Eh, vámonos otra vez entonces a nuestra base de datos, miramos que me dice que ya está disponible mi base de datos y que yo me puedo conectar sin Ningún problema
29:58¿Cómo me conecto yo a una base de datos? Cuando yo entro a mi base de datos, ella me va a mostrar una información que es el endpoint
30:04Con este endpoint, a través del puerto 3306 y una aplicación que me permita conectar, yo puedo conectarme a mi base de datos sin ningún problema
30:17¿Listo? Eh, hay un laboratorio que vamos a montar también, eh, que es cómo crear una base de datos, cómo conectarnos a ellas
30:29Ahí van a poder ver a través de qué aplicaciones se puede conectar a una base de datos y poder modificarla o ver lo que la base de datos tiene, y eso se hace a través de STP que se crea cuando tenemos Una base de datos, ¿listo? Eh, vamos a ver si ya nos está detectando el cambio que hicimos
30:48Cloud Formation, vamos a actualizar
30:53Voy a actualizar y le voy a decir que me detecte drift, y aquí me comenzó a iniciar la detección de drift
31:00Si yo voy acá, drift, voy a actualizar, miren que ya me aparece un warning, me dice drift, ya no me dice inc, o sea, que no está sincronizado, y miramos y él me dice que la instancia fue modificada, listo
31:15Yo puedo inclusive en la opción que les había mostrado seleccionar, digamos, el componente que me aparece que está drift
31:22Yo lo selecciono y aquí en ver drift él me muestra
31:30Miren, el Jason y me dice qué campo o qué cambió
31:39Si yo voy acá y miro backup retention periodo cero, miren que aquí ya hay un backup retention periodo dos
31:45Listo, ese fue el valor que cambió, entonces eso es super importante que ustedes aprendan a detectar
31:51Miren que aquí le dice, vea, el backup detation
31:58Si ustedes lo seleccionan aquí, pasó de cero a dos, no es igual, le está diciendo, y aquí se lo señala, listo
32:04Entonces, eh, esa es una forma que ustedes pueden detectar los drift cuando se despliega una infraestructura por IAC y ha tenido cambios manuales
32:12Normalmente esto es superimportante tenerlo
32:18Muy presente, saberlos identificar, porque cuando trabajamos con eh CCD, que es despliegue automático, eh podemos a través de un pil desplegar, los cambios manuales se nos van a perder, ¿listo? Entonces, y que no es una buena práctica si nosotros estamos trabajando por infraestructura eh como código hacer cambios manuales
32:41Entonces, es súper importante que aprendan a identificarlos, así como ya lo hicimos acá, y aprendan a corregirlos
32:49¿Y cómo es corregirlos? Yo puedo ir nuevamente y cambiar ese valor manualmente y dejarlo de acuerdo a mi infraestructura como código o puedo a través de Infraestructura como código, cambiar ese valor para que me quede eh alineado con mis eh con los valores que tengo yo desplegado, ¿listo? Eso es lo que nosotros llamamos también que hay que igualar los ambientes
33:16¿Qué más les puedo mostrar por acá? Yo creo que ya validamos nuestro laboratorio, la aplicación que funcionaba, los recursos que se crearon
33:26Eh, comprendimos cómo eh modelar a través de un archivito de template.json nuestra arquitectura
33:33La desplegamos, vimos el concepto de drift sin ningún problema
33:41Entonces, después de esto, lo que hacemos después de todo laboratorio y que ya Probamos que funcionaba es eliminar nuestros componentes
33:47No tenemos que eliminar los componentes manualmente, sino que los vamos a eliminar a través de nuestro stack
33:51Creamos nuestro stack
33:56Entonces, si yo le doy a eliminar al stack, me elimina todo lo que creó
34:00Si hubo algún componente, algún recurso que se creó por aparte manualmente, no estaba dentro del stack, eh, en infraestructura como código, pues ese no lo va a eliminar
34:05Yo le voy a dar acá delete, delete, y él va a comenzar su proceso de eliminación
34:13Si yo veo acá en mi instancia, cualquier momento, miren, ya me apareció shooting down, ya la Comenzó a eliminar el bucket, inclusive voy a ponerlo acá en bucket
34:22Vamos a ver qué nos aparece
34:31Miren que ya lo eliminó también
34:35¿Qué más podemos ver? Este era el composer, nuestra base de datos
34:38Vamos a ver
34:42Aquí dice que está disponible
34:48Vamos a actualizar, y miren que ya nos está apareciendo deleting
34:53Si yo voy a nuestro Cloud Formation en los stack, yo puedo decirle, eh, vamos a actualizar
34:58Yo puedo ver mi stack y puedo ver aquí en events
35:02Miren que aquí me dice eh borrado en progreso
35:06¿Cómo va? Entonces, ya él me dijo, "Mire, ya lo eliminé, la distancia ya lo eliminé, esto está en progreso de
35:14Eliminación, y con eso estamos depurando todo lo que creamos, estamos eliminando todos los recursos y vamos a evitar cobros innecesarios por arquitectura o por componentes que nos quedan ahí desplegados
35:26Vamos a esperar que termine todo el eliminado
35:33Lo más demorado es nuestra base de datos
35:37Listo
35:42Pero aquí está en progreso de eliminación
35:47Listo
35:51Bucket, ya sabemos que lo eliminó
35:56Aquí teníamos nuestra plantillita, nuestra instancia ya terminada totalmente
36:02Ya aquí tuve que haber perdido conectividad
36:08Me salgo, aquí todavía me dice que está en progreso, y si yo me voy a events, vamos a ver
36:14Por dónde va
36:21Sí, faltan estos componentes que están aquí en eliminarse, la base de datos y otros componentes
36:27Mientras esto sucede, recuerden que tenemos un repositorio de nuestro challengop, donde vamos a ir montando los videos de las sesiones, los laboratorios
36:34Este hace parte de los laboratorios que quedan pregrabados
36:40Aquí está el listado de laboratorios
36:47Estamos en estos momentos realizando el de arquitectura multitier con CloudFormation, que dice modalidad pregrabado y que hace parte del dominio de provisioning and automation
36:56Listo
37:06Todos estos laboratorios, los pregrabados
37:16Los vamos a subir, los vamos a ir subiendo a nuestro canal de YouTube para que ustedes puedan revisarlos, seguirlos paso a paso, implementarlos dentro de sus cuentas, y los que dicen en vivo son los que vamos a hacer en cada una de las sesiones que están en vivo, que de acuerdo a programación pueden ir viendo cuándo le toca y qué toca
37:21Listo
37:26Entonces, vayan, revisen nuestro repositorio de GitHub
37:32En el canal de YouTube está el link, eh, y aparte de este challenge, hay muchos laboratorios más que pueden encontrar dentro de nuestro repositorio
37:37Vamos a ver cómo va la eliminada
37:43Me dice que completada la
37:48Instancia deb
37:52Vamos a ver, todavía no ha terminado
37:57Vamos a ver la base de datos
38:01Vamos a actualizar acá, y acá todavía nos dice que aún está en estado borrando
38:11Listo
38:20Lo bueno de esto es que no les va a dejar ninguno de los recursos que se crearon, entonces no van a tener cobros por ellos si ustedes se aseguran de borrar nuestro stack
38:26Listo
38:31Vamos a darle más tiempito a que termine de eliminarnos todo lo que creó
38:37Ya sabemos que el S3 lo eliminó, nuestra instancia la eliminó
38:51Aquí nos dice todavía que está en progreso
39:02Nuestro challenge, nuestro repositorio donde está challenge, aquí en series de
39:14Videos, hay una serie muy, muy buena que pueden seguir, que es esta de Cloud Experimentos Reales, donde van a tener muchos laboratorios que estamos desarrollando, colgando el video, las instrucciones, el paso a paso, por ejemplo, desplegar tu primera web instancia, web estática con Amazon S3, donde está el paso a paso de todo lo que se hace y el video, el link al video de nuestro canal de YouTube
39:20Listo
39:26De esto se está subiendo un video semanal
39:33Los que están en negrilla ya se subieron
39:39Los otros están en proceso de subirse
39:43Aún no termina de hacer todo el proceso
39:47Recuerden que si les gustó este
39:53Video, por favor, compártanlo, recomiéndenlo
40:00Eh, eh, si conocen personas que están aprendiendo, que quieren certificarse en AWS, eh, CSOPS Administrator Associate, invítenlos al Challenge
40:06Invítenlos al repositorio, al canal de YouTube para que vayan aprendiendo, y así la persona no se quiera certificar
40:11Todo aquel que está en cargos o en roles de AWS Cloud, todos estos laboratorios les sirven para aprender
40:27Está demorando bastante en eliminarnos la base de datos que se creó, pero pues yo quiero esperar a que termine de borrarse para que veamos que borra también el último componente que es
40:46Nuestra base de datos sigue en progress
40:51No ha aumentado este paso
40:55Ya borró distancia, borró bucket, pero aún no nos elimina nuestra base de datos
41:00Quiero que acá me confirme que la eliminación fue completa
41:19Recuerden, todos estos conceptos que hemos hablado salen en el examen, por eso son estos laboratorios, porque no es solo estudiar la teoría, sino que también pongan en práctica y desarrollen esas habilidades técnicas que les van a primero a afianzar mucho más el conocimiento teórico, porque van a reforzar haciendo, y segundo, porque van a adquirir esas habilidades técnicas que para los Roles, eh, los trabajos, pues van a ser muy necesarios, y que en las entrevistas también va a ser necesario que ustedes demuestren, eh, esas habilidades
41:33Miren que aquí ya se me desapareció el stack
41:48Voy a actualizar acá y me dice que borrado completo, borrado completo, borrado completo
41:55Vamos a ir a nuestra base de datos
42:02Aquí me la eliminó el stack a nuestra base de datos, y ya no me deja ni siquiera ver la base de datos
42:09Quiere decir que también ya la eliminó
42:14Miren lo que me dice: "La base de datos no fue encontrada bajo el nombre." Tan es posible que haya sido borrada o renombrada, ¿listo? Entonces, ahora sí
42:21Eso es todo por este video, donde desplegamos nuestra infraestructura, nuestra arquitectura de tres capas con infraestructura como código a través del servicio de Amazon Cloud Formation
42:36Espero les haya gustado
42:36Muchas gracias a todos y hasta la próxima, chao.